Résumé
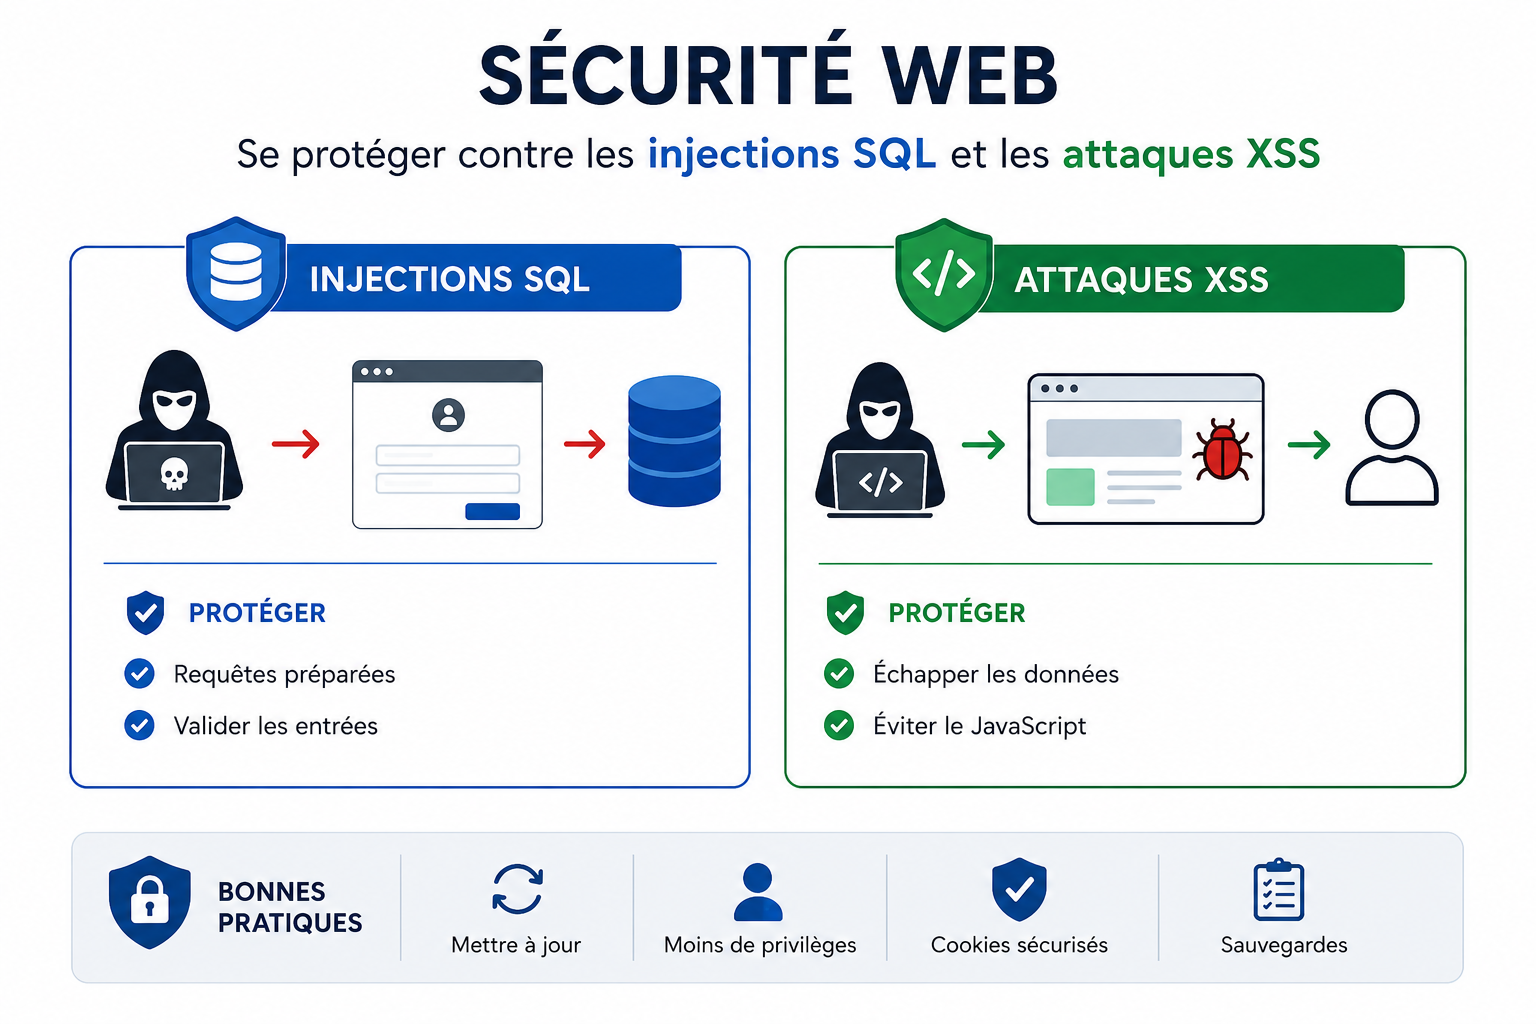
Les injections SQL et les attaques XSS (Cross-Site Scripting) comptent parmi les vulnérabilités les plus courantes et les plus dangereuses des applications web. Une injection SQL permet à un attaquant d'interagir de manière frauduleuse avec la base de données en exécutant des requêtes malveillantes, tandis qu'une attaque XSS consiste à injecter du code JavaScript afin de compromettre les sessions des utilisateurs, de voler des informations sensibles ou de modifier le contenu d'une page web.
La prévention de ces attaques repose sur plusieurs bonnes pratiques de développement, notamment l'utilisation des requêtes préparées (PDO ou MySQLi), la validation et le filtrage des données saisies par les utilisateurs, l'encodage des données affichées avec des fonctions telles que htmlspecialchars(), la mise en place d'une politique de sécurité du contenu (Content Security Policy - CSP), ainsi que l'utilisation de cookies sécurisés et la limitation des privilèges accordés à la base de données. En appliquant ces mesures, les développeurs renforcent considérablement la sécurité de leurs applications et protègent efficacement les données des utilisateurs.
Pour une étude plus approfondie, des explications détaillées, des exemples de code et des recommandations pratiques, veuillez consulter le fichier PDF joint à cet article.
Objectif de l’article
Cet article a pour objectif de sensibiliser les développeurs web, les étudiants et les administrateurs de systèmes aux risques liés aux injections SQL et aux attaques XSS (Cross-Site Scripting). Il présente les principales méthodes de prévention et les bonnes pratiques de développement sécurisé permettant de protéger les applications web, de préserver l'intégrité des bases de données et de garantir la confidentialité des informations des utilisateurs.
Ressources disponibles
Télécharger le ZIP
METHODES POUR FAIRE FACE AUX INJECTIONS SQL ET AUX ATTAQUES XSS.zip
Codes sources, documents ou données complémentaires — 151,3 Ko.